
Pentest para empresas médias: quando o teste de invasão deixa de ser opcional?
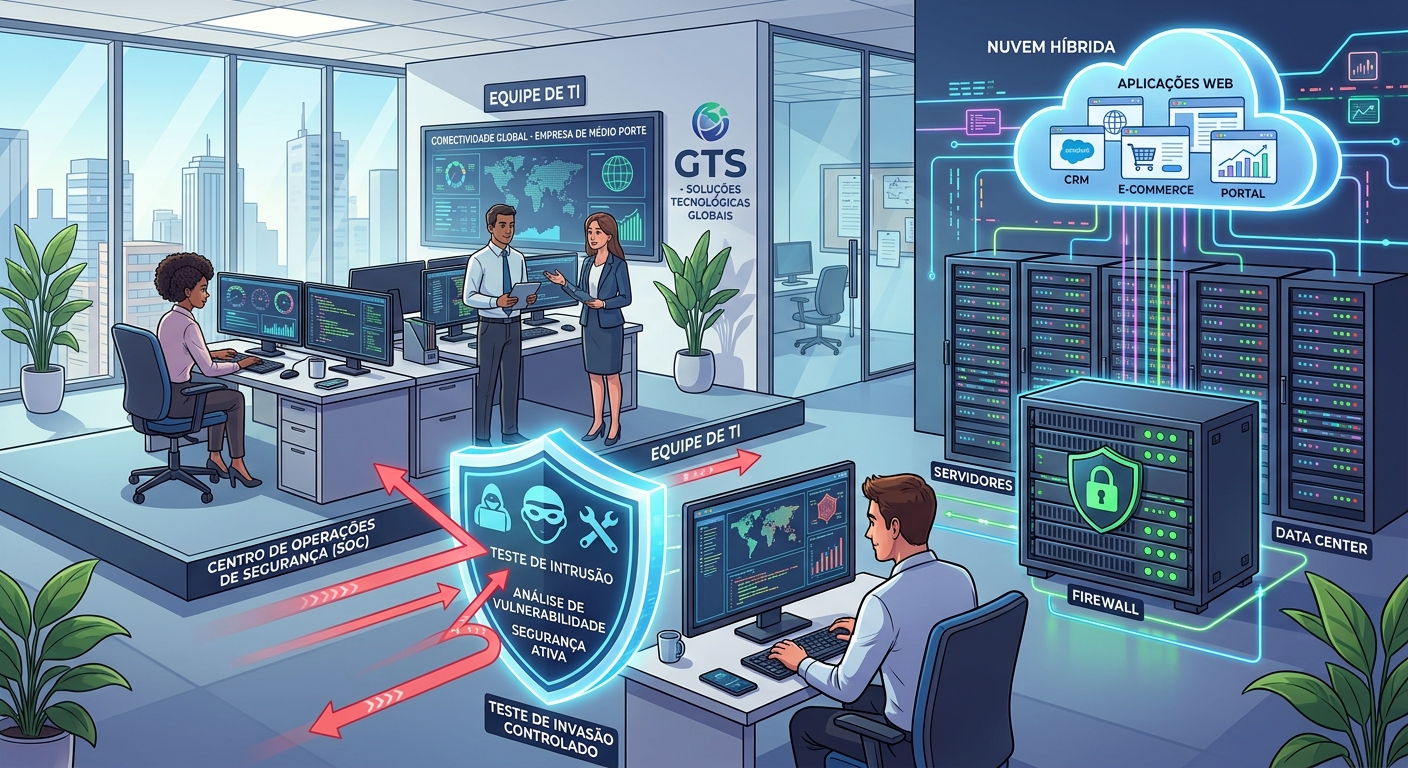
Durante muito tempo, o pentest foi visto como algo necessário apenas para bancos, grandes corporações, empresas de tecnologia ou organizações altamente reguladas. Esse cenário mudou. Hoje, empresas de médio porte também dependem de sistemas, redes, dados, acessos remotos, aplicações web, ERPs, CRMs, serviços em nuvem e integrações com fornecedores.
Essa dependência torna o ambiente digital parte essencial da operação. Quando há uma falha de segurança, o impacto pode ir muito além da área de TI: paralisação de atividades, perda de dados, exposição de informações sensíveis, interrupção comercial, danos à reputação e custos emergenciais de recuperação.
Nesse contexto, o pentest deixa de ser um luxo técnico e passa a ser uma ferramenta de gestão de risco. Ele permite testar, de forma autorizada e controlada, até onde um invasor poderia chegar explorando falhas reais no ambiente da empresa.
O que é pentest?
Pentest, ou teste de invasão, é uma avaliação de segurança conduzida por profissionais autorizados com o objetivo de identificar e explorar vulnerabilidades de forma controlada. Diferente de uma análise puramente teórica, o pentest tenta demonstrar caminhos reais de ataque, sempre dentro de um escopo previamente definido.
O objetivo não é causar dano, interromper sistemas ou expor a empresa. O objetivo é encontrar falhas antes que criminosos as encontrem, permitindo que a organização corrija riscos com base em evidências técnicas e prioridade de impacto.
Um pentest pode avaliar diferentes superfícies de ataque, como:
- Servidores expostos na internet;
- Firewalls, VPNs e serviços remotos;
- Aplicações web;
- APIs;
- Ambiente interno de rede;
- Permissões e segmentação;
- Credenciais fracas ou reutilizadas;
- Configurações inseguras;
- Sistemas desatualizados;
- Fluxos de acesso a dados críticos.
Por que empresas médias devem se preocupar com pentest?
Empresas médias costumam estar em uma zona de risco particular. Elas já possuem operação relevante, dados valiosos, sistemas críticos e dependência tecnológica, mas nem sempre contam com a mesma estrutura de segurança, governança e monitoramento de grandes corporações.
Isso cria um ambiente atrativo para ataques. Muitas vezes, o invasor não procura necessariamente a maior empresa do mercado, mas sim aquela que possui uma combinação de valor, exposição e baixa maturidade de segurança.
Além disso, empresas médias frequentemente operam com múltiplos fornecedores, sistemas legados, acessos remotos para colaboradores, integrações com nuvem, redes sem revisão periódica e documentação incompleta. Cada um desses pontos pode ampliar a superfície de ataque.
Pentest não é o mesmo que análise de vulnerabilidades
Um erro comum é tratar análise de vulnerabilidades e pentest como se fossem a mesma coisa. Embora estejam relacionados, eles têm objetivos diferentes.
A análise de vulnerabilidades identifica falhas conhecidas, versões desatualizadas, configurações inseguras e riscos potenciais. Ela costuma gerar uma visão ampla do ambiente e é muito útil para triagem e priorização inicial.
O pentest vai além. Ele tenta validar se determinadas vulnerabilidades podem ser exploradas na prática, quais caminhos de ataque existem e qual impacto real poderia ocorrer. Em outras palavras, a análise de vulnerabilidades mostra onde podem existir problemas; o pentest demonstra o que pode acontecer se esses problemas forem explorados.
Em uma estratégia madura de segurança, os dois serviços podem ser complementares. Primeiro, a empresa identifica o cenário geral de riscos. Depois, testa pontos críticos de forma mais profunda.
Quando sua empresa deve fazer um pentest?
O pentest pode ser realizado em diferentes momentos, mas existem situações em que ele se torna especialmente recomendado.
1. Antes de publicar uma nova aplicação ou portal
Se a empresa vai lançar um portal de clientes, sistema web, API, ambiente de e-commerce, intranet acessível externamente ou aplicação integrada a dados internos, o pentest deve ser considerado antes da entrada em produção.
Corrigir uma falha antes do lançamento costuma ser mais barato, mais simples e menos arriscado do que corrigir após um incidente.
2. Após mudanças importantes na infraestrutura
Migrações para nuvem, troca de firewall, implantação de VPN, abertura de serviços externos, alteração de regras de rede e integração entre ambientes podem introduzir novas falhas. Mesmo mudanças bem planejadas devem ser verificadas.
Um pentest ajuda a confirmar se a nova configuração não criou caminhos inesperados de acesso.
3. Quando há exigência de clientes, auditorias ou contratos
Alguns clientes corporativos, seguradoras, parceiros e processos de auditoria podem exigir evidências de segurança. Ter relatórios técnicos e executivos de pentest demonstra maturidade e responsabilidade na proteção do ambiente.
Mesmo quando não existe exigência formal, a realização periódica de testes pode fortalecer a imagem da empresa diante de clientes mais criteriosos.
4. Quando a empresa nunca testou sua exposição externa
Se a empresa nunca avaliou seus serviços publicados na internet, não há garantia de que firewalls, VPNs, servidores, painéis administrativos e aplicações estejam realmente protegidos.
Ambientes que cresceram ao longo do tempo podem manter portas abertas, serviços antigos, regras esquecidas e sistemas sem atualização. O pentest ajuda a identificar esses pontos antes que sejam explorados.
5. Depois de um incidente ou suspeita de comprometimento
Após um incidente de segurança, muitas empresas corrigem apenas o sintoma aparente. No entanto, pode haver causas mais profundas: credenciais comprometidas, permissões indevidas, vulnerabilidades não corrigidas ou falhas de segmentação.
Um pentest após a estabilização do ambiente pode ajudar a verificar se os principais caminhos de ataque foram realmente eliminados.
6. Antes de contratar seguro cibernético
Seguradoras podem avaliar controles de segurança, exposição e maturidade técnica antes de oferecer ou precificar uma apólice. Um pentest pode apoiar a empresa na identificação e correção de riscos antes desse processo.
Além disso, ele ajuda a empresa a entender melhor quais vulnerabilidades poderiam comprometer sua continuidade operacional.
Quais riscos um pentest pode revelar?
Um teste de invasão bem conduzido pode revelar riscos que não aparecem em uma análise superficial. Entre os achados mais comuns estão:
- Serviços administrativos expostos indevidamente;
- Falhas em autenticação;
- Senhas fracas ou políticas inadequadas;
- Aplicações desatualizadas;
- Vulnerabilidades em sistemas web;
- APIs sem controles adequados;
- Permissões excessivas;
- Falhas de segmentação de rede;
- Ausência de proteção adequada em acessos remotos;
- Configurações inseguras em servidores;
- Exposição indevida de informações sensíveis;
- Caminhos para movimentação lateral dentro da rede.
O valor do pentest está em transformar esses riscos em evidências compreensíveis, priorizadas e acionáveis. A diretoria não precisa apenas saber que existe uma vulnerabilidade; precisa entender o impacto dela para o negócio e qual correção deve ser priorizada.
O que deve existir antes de contratar um pentest?
Antes de iniciar um teste de invasão, é importante definir claramente o escopo. Isso protege a empresa, orienta os especialistas e evita interpretações equivocadas durante a execução.
Um escopo bem definido deve incluir:
- Quais sistemas, IPs, aplicações ou redes serão avaliados;
- Quais horários são permitidos para testes;
- Quais técnicas são autorizadas;
- Quais limites não devem ser ultrapassados;
- Quem deve ser comunicado em caso de achado crítico;
- Quais evidências devem constar no relatório;
- Se haverá reteste após as correções.
Esse alinhamento é chamado de regras de engajamento. Ele é essencial para garantir que o pentest seja técnico, ético, controlado e útil para a empresa.
Como interpretar o relatório de pentest?
Um bom relatório de pentest deve ser útil para dois públicos: a equipe técnica e a gestão.
Para a equipe técnica, o relatório deve apresentar detalhes suficientes para reprodução, entendimento e correção das falhas. Para a gestão, deve traduzir os achados em impacto, criticidade e prioridade de ação.
O relatório ideal deve conter:
- Resumo executivo;
- Escopo avaliado;
- Metodologia utilizada;
- Vulnerabilidades identificadas;
- Evidências técnicas;
- Classificação de severidade;
- Impacto potencial para o negócio;
- Recomendações de correção;
- Prioridade de tratamento;
- Conclusão e próximos passos.
O relatório não deve ser apenas uma lista de falhas técnicas. Ele deve apoiar decisões: o que corrigir primeiro, o que monitorar, o que redesenhar e onde investir.
Checklist: sua empresa está pronta para um pentest?
Antes de iniciar um teste de invasão, responda às perguntas abaixo:
- A empresa sabe quais sistemas estão expostos na internet?
- Existe uma lista atualizada de servidores, aplicações e serviços críticos?
- Os responsáveis técnicos por cada ambiente estão identificados?
- Há janela autorizada para execução dos testes?
- Existe backup validado dos sistemas críticos?
- A empresa sabe quem deve ser acionado em caso de achado crítico?
- As regras de engajamento estão claras?
- Há plano para corrigir as falhas encontradas?
- Existe previsão para reteste após as correções?
Se várias respostas forem negativas, talvez o primeiro passo seja um diagnóstico de TI ou uma análise de vulnerabilidades antes do pentest completo.
O erro de contratar pentest apenas para cumprir tabela
Algumas empresas contratam pentest apenas para atender uma exigência de auditoria ou cliente. Embora isso possa cumprir uma necessidade formal, o valor real do teste aparece quando a empresa usa os resultados para melhorar sua segurança.
Fazer o teste, receber o relatório e não corrigir os achados é uma falsa sensação de segurança. O pentest deve fazer parte de um ciclo: avaliar, corrigir, validar e evoluir.
Por isso, o reteste é uma etapa importante. Ele confirma se as correções foram eficazes e se os riscos críticos foram realmente reduzidos.
Como a MARE pode ajudar
A MARE Tecnologia & Serviços apoia empresas que precisam entender, testar e reduzir sua exposição a riscos digitais. O trabalho pode incluir diagnóstico de TI, análise de vulnerabilidades, pentest externo, pentest interno, avaliação de infraestrutura, inventário de ativos e recomendações priorizadas.
A abordagem é consultiva. Antes de iniciar qualquer teste, é importante entender o ambiente, o objetivo da avaliação, os riscos mais relevantes e os limites operacionais da empresa.
Com isso, a MARE ajuda a transformar segurança da informação em um processo mais claro, mensurável e alinhado ao negócio.
Perguntas frequentes sobre pentest
Pentest pode derrubar sistemas?
Um pentest profissional é planejado para reduzir riscos operacionais. Por isso, o escopo, os horários e as técnicas autorizadas devem ser definidos previamente. Ainda assim, testes mais invasivos precisam ser tratados com responsabilidade e acompanhamento técnico.
Com que frequência uma empresa deve fazer pentest?
A frequência depende do risco, do setor, das exigências contratuais e da quantidade de mudanças no ambiente. Muitas empresas realizam testes anuais ou sempre que há mudanças relevantes em aplicações, infraestrutura ou exposição externa.
Pentest substitui antivírus, firewall ou backup?
Não. Pentest não substitui controles de segurança. Ele avalia a efetividade desses controles e identifica falhas que podem exigir correção.
Minha empresa é pequena ou média. Ainda assim precisa de pentest?
Se a empresa possui sistemas expostos, dados sensíveis, acesso remoto, aplicações web ou dependência significativa de TI, o pentest pode ser relevante. O tamanho da empresa não elimina o risco.
Qual é a diferença entre pentest externo e interno?
O pentest externo avalia a exposição da empresa a partir da internet. O pentest interno simula cenários dentro da rede corporativa, como um dispositivo comprometido, credenciais indevidas ou acesso interno mal segmentado.
Conclusão
O pentest é uma ferramenta prática para empresas que desejam sair da suposição e trabalhar com evidências reais de segurança. Ele mostra quais falhas podem ser exploradas, qual impacto elas podem causar e quais correções devem ser priorizadas.
Para empresas médias, o teste de invasão pode ser decisivo para proteger dados, preservar a continuidade operacional, atender exigências de clientes e reduzir riscos antes que eles se transformem em incidentes.
Se a sua empresa precisa avaliar sua exposição digital, identificar vulnerabilidades e priorizar correções com clareza, fale com a MARE e veja como iniciar uma avaliação especializada.